Anthropic、セキュリティ専門家向け「Cyber Verification Program」を3段階に拡張。4か月で129,000件の脆弱性を発見
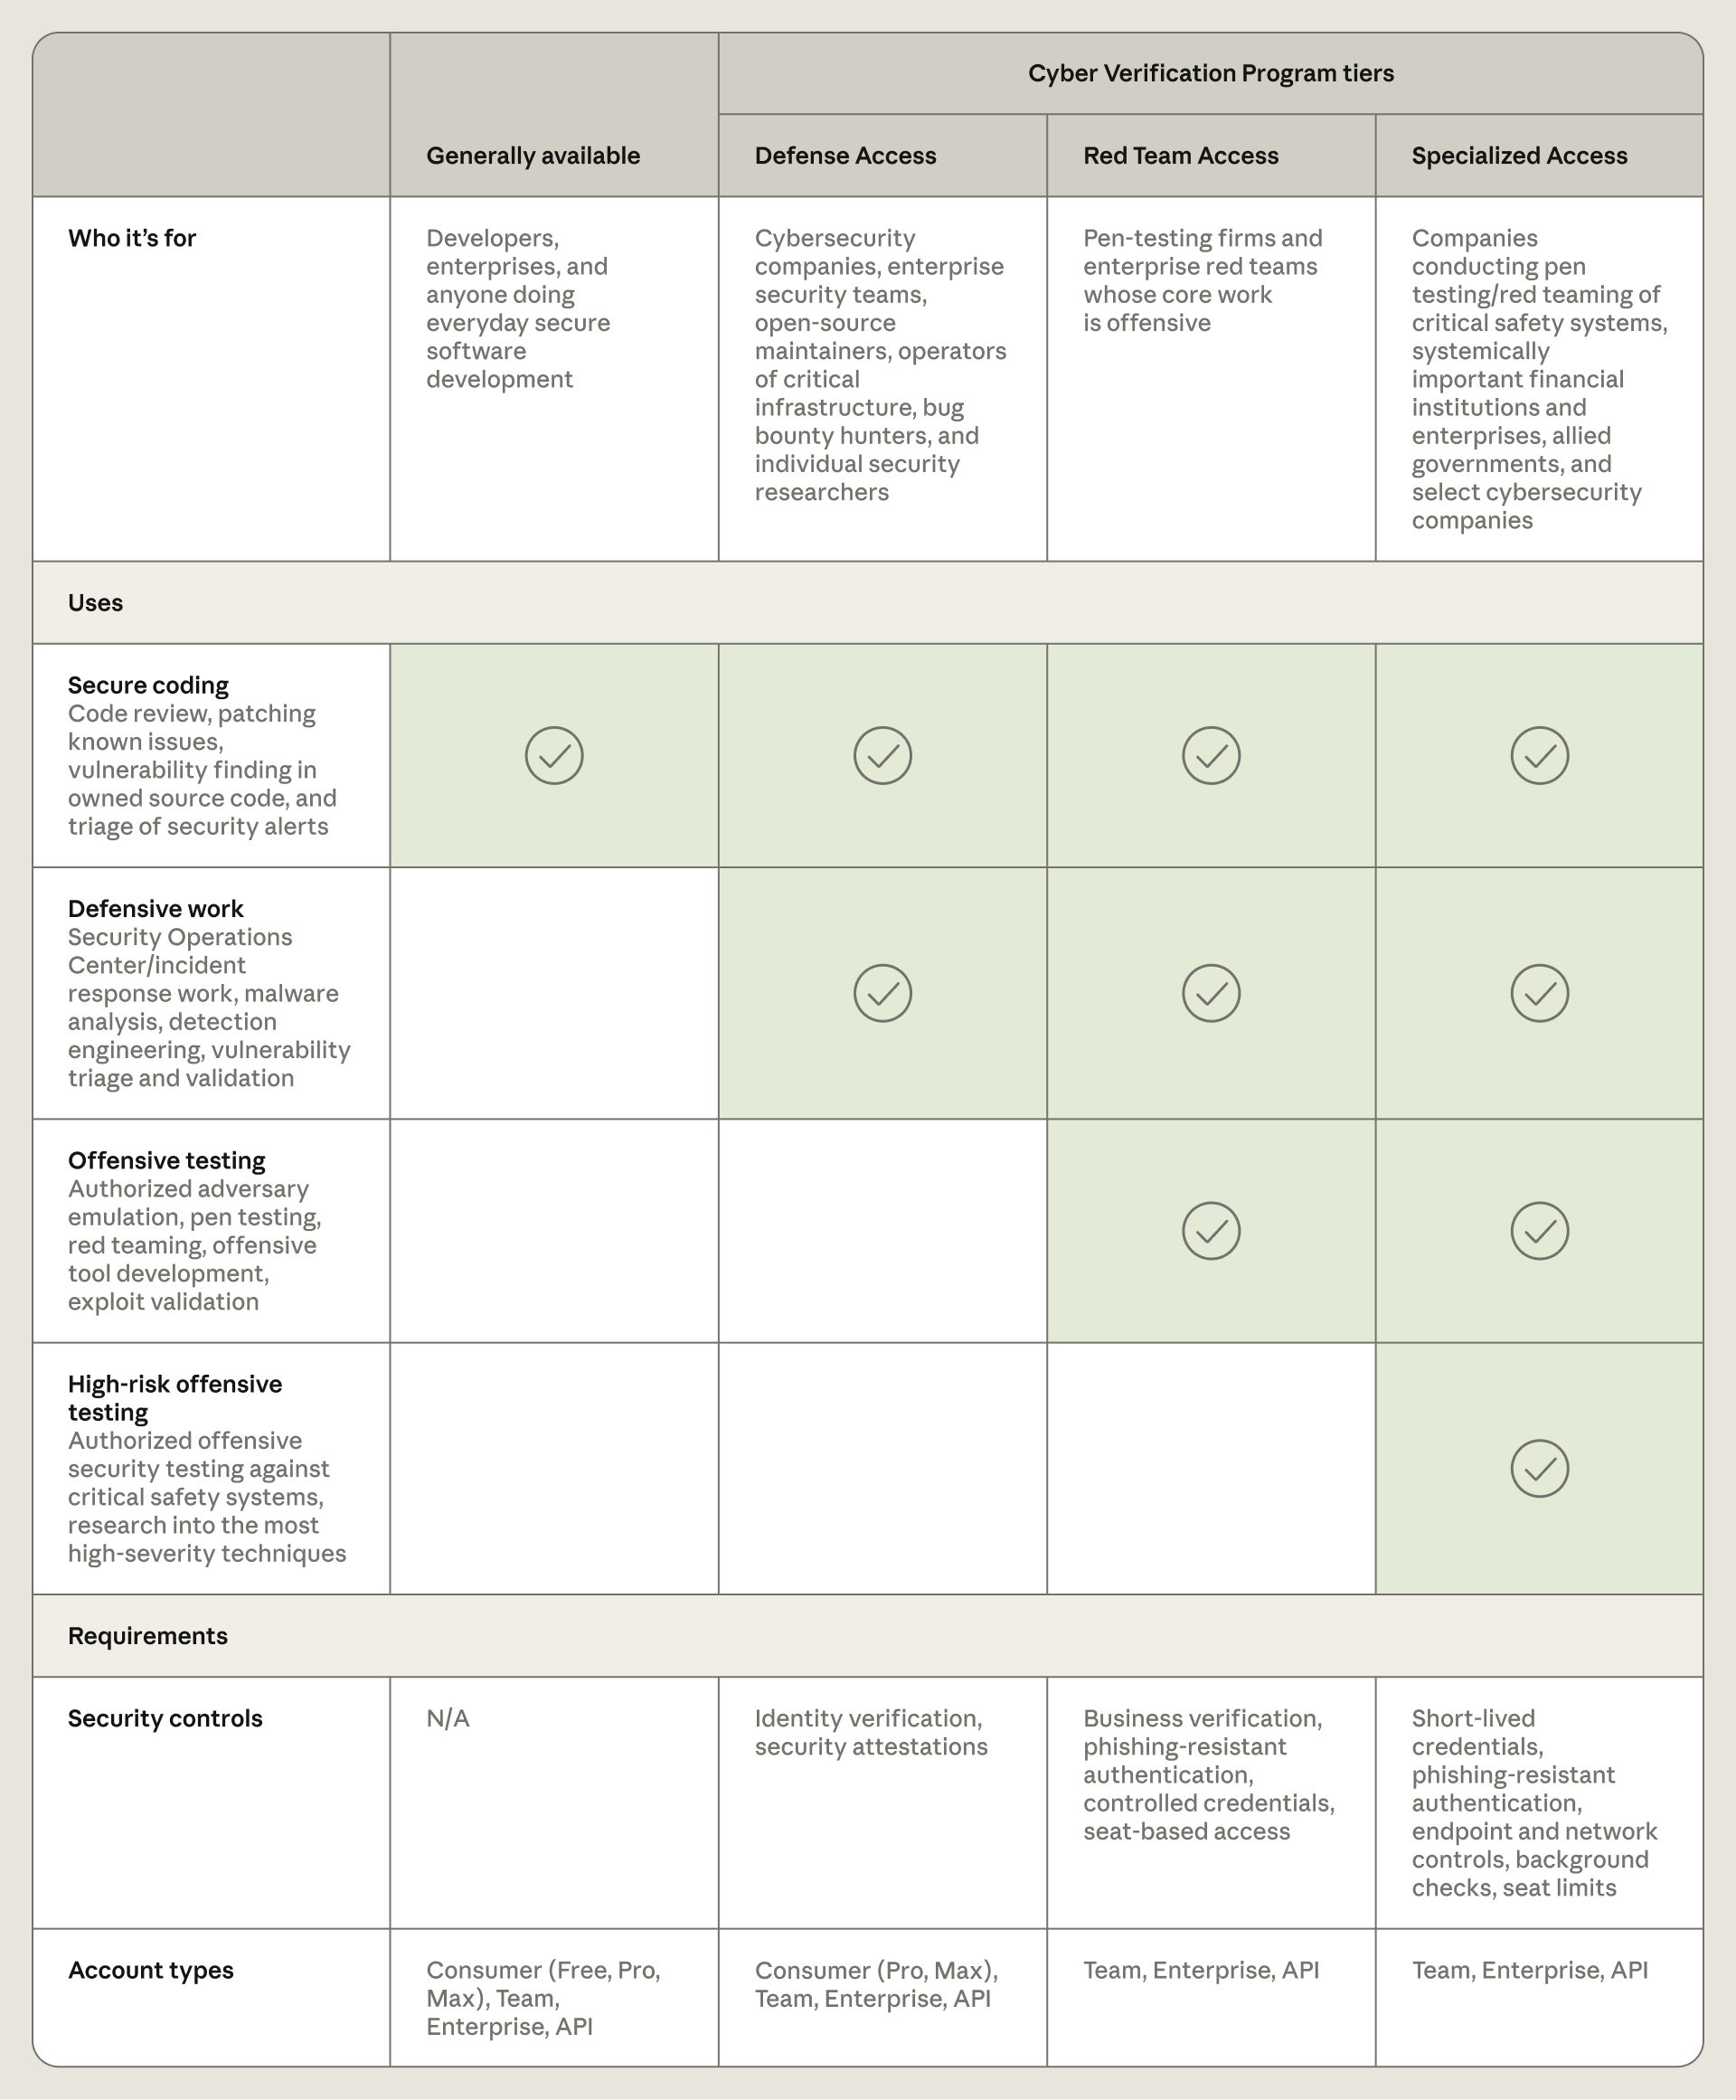
Anthropicは2026年10月6日、サイバーセキュリティ専門家向けの「Cyber Verification Program(CVP)」を3段階のアクセスティアに拡張したと発表した。2026年4月から7月の期間で、CVPパートナーは少なくとも129,000件のソフトウェア脆弱性を発見しており、うち33,000件以上が重大度「Critical(致命的)」または「High(高)」と評価された。
3段階アクセスと129,000件の脆弱性発見実績
CVPは、審査を通過したセキュリティ専門家に対して、Claudeの安全ブロック制限を段階的に緩和する仕組みだ。今回の拡張で3段階が設けられた。
Defense Accessは、インシデント対応やマルウェア解析などの防御的業務が対象となる。企業のセキュリティチーム、非営利団体、大学、政府機関などが申請できる。
Red Team Accessは、自社システムへの侵入テストを行う組織向けだ。ランサムウェア展開など実害につながる操作にはリアルタイムブロックが維持される。
Specialized Accessは、電力網や通信ネットワークなど公共インフラの安全性テストを行う認定組織に限定される。
3ティアすべてでClaude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1が利用可能となる。CVPパートナーからは、AIの活用によって脆弱性の発見速度が大幅に向上したとの報告が上がっている。
“increased their rate of vulnerability finding by months or even years”
(筆者意訳:脆弱性の発見速度が数か月から数年分、加速した)
セキュリティ人材の不足は企業規模を問わず共通の課題だ。専門家の手が回らない領域をAIが補完する動きとして、今後の展開が注目される。
出典: Anthropic「Expanding the Cyber Verification Program」(2026-10-06)